Um Marco Histórico na Defesa Cibernética do Hemisfério Sul
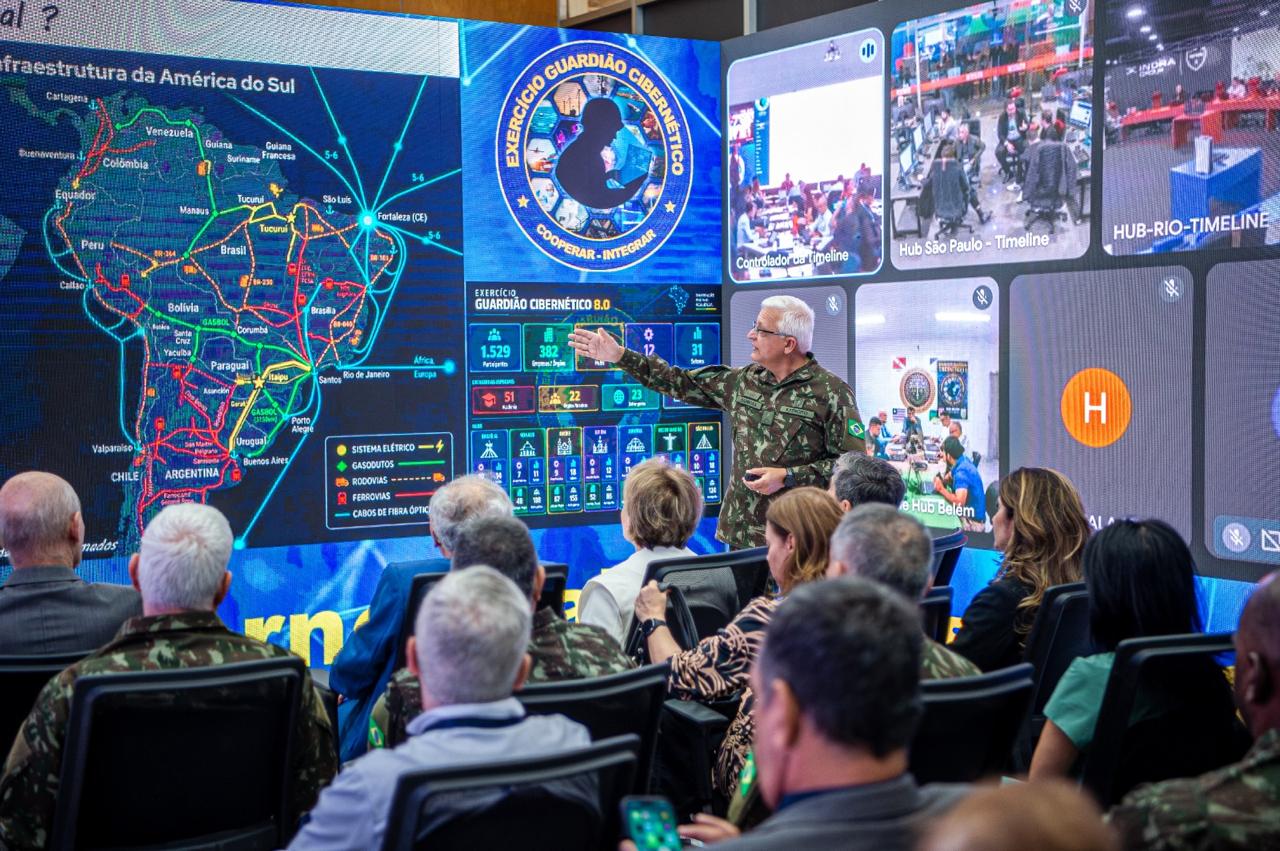
A conclusão, em Brasília, das operações do Exercício Guardião Cibernético 8.0 representa, segundo autoridades do Ministério da Defesa, o ponto de inflexão mais significativo já registrado em treinamentos de defesa digital no Hemisfério Sul. A magnitude do evento ficou evidente ao se contabilizar a participação de mais de 1.300 profissionais de alto nível técnico, número que supera em ordem de grandeza qualquer iniciativa anterior realizada por forças armadas ou civis da região.
Esses participantes foram distribuídos entre cerca de 300 organizações – englobando ministérios, agências reguladoras, empresas estatais e privadas de grande porte – e delegações oficiais de 14 nações estrangeiras, cujas identidades não foram divulgadas integralmente, mas que incluíram representantes de países com reconhecida expertise em segurança cibernética. A presença internacional reforçou a dimensão multilateral do exercício, permitindo a troca de práticas, a comparação de protocolos e a construção de uma rede de confiança que ultrapassa fronteiras geopolíticas.
O objetivo central, explicitado pelos comandantes, foi testar a resiliência e a capacidade de resposta do Brasil diante de ataques digitais coordenados de alta complexidade. Diferente de exercícios meramente teóricos, o Guardião 8.0 inseriu os participantes em um ambiente de pressão realista, simulando cenários de interrupção massiva de serviços essenciais. Essa abordagem prática buscou revelar vulnerabilidades ocultas, validar planos de contingência e, sobretudo, consolidar a integração entre setores que tradicionalmente operam de forma segmentada.
Dinâmica das Simulações: Red Team versus Blue Team
No cerne da operação, o Comando de Defesa Cibernética do Exército Brasileiro organizou duas frentes complementares: o Red Team, formado por forças de elite treinadas para agir como invasores, e o Blue Team, constituído por especialistas de segurança da informação provenientes de diferentes órgãos governamentais e empresas concessionárias.
O Red Team adotou metodologias avançadas de intrusão, sequestro de dados (ransomware) e sabotagem digital, reproduzindo técnicas que atores hostis poderiam empregar para paralisar setores estratégicos. As simulações incluíram a tentativa de infiltração em sistemas de geração e distribuição de energia elétrica, comprometendo tanto usinas quanto redes de transmissão. Em paralelo, foram testados ataques contra a infraestrutura de saneamento básico, visando interromper o abastecimento de água potável em áreas metropolitanas.
No âmbito financeiro, o Blue Team enfrentou tentativas de comprometimento de bancos e de compensação financeira interbancária, onde a integridade das transações e a disponibilidade dos sistemas de pagamento foram colocadas à prova. As forças de defesa também tiveram que lidar com ameaças a satélites de comunicação e a telecomunicações terrestres, bem como a interrupções nos canais de comunicação aeronáutica, que são vitais para a segurança do espaço aéreo nacional.
Durante as simulações, o Blue Team precisou detectar brechas de segurança, mitigar ataques distribuídos de negação de serviço (DDoS) e restabelecer o funcionamento das redes estratégicas. As equipes trabalharam em regime de plantão contínuo, aplicando ferramentas de monitoramento em tempo real, analisando logs de eventos e acionando protocolos de resposta imediata. Cada incidente foi registrado, permitindo a posterior avaliação de tempos de detecção, eficácia das contramedidas e lições aprendidas.
A interação entre Red e Blue Teams não se limitou ao confronto técnico; ela também gerou um rico intercâmbio de conhecimento. O Red Team, ao expor vulnerabilidades, forneceu ao Blue Team dados críticos para aprimorar sistemas de detecção de intrusão (IDS), firewalls de próxima geração e procedimentos de recuperação de desastres. Essa dinâmica colaborativa foi considerada essencial para elevar o patamar de segurança das infraestruturas críticas brasileiras.
Polos Operacionais Distribuídos: A Estratégia de Descentralização
A oitava edição do Guardião Cibernético destacou-se, além da amplitude numérica, pela capilaridade geográfica de sua execução. Enquanto o centro de comando e controle foi instalado no Distrito Federal, a operação se estendeu a hubs tecnológicos conectados em tempo real nas cidades de São Paulo, Rio de Janeiro, Curitiba, Recife, Manaus e Belém. Essa descentralização permitiu que operadoras regionais de telecomunicações e companhias energéticas locais testassem seus próprios protocolos de contingência, adaptados às especificidades de cada região.
Cada polo funcionou como um micro‑centro de decisão, integrando canais seguros de notificação de incidentes à Sala de Situação Nacional, que centraliza as informações estratégicas e orienta as respostas coordenadas. A interligação das sedes foi garantida por redes criptografadas, assegurando a confidencialidade dos dados trocados entre os diferentes pontos.
Além das atividades de defesa e ataque, os polos sediaram ciclos de conferências técnicas que abordaram temáticas de vanguarda, como inteligência artificial defensiva, criptografia pós‑quântica e governança de dados governamentais. Especialistas de universidades, centros de pesquisa e empresas de tecnologia foram convidados a apresentar estudos de caso, demonstrar protótipos e discutir normas de segurança que ainda estão em fase de consolidação internacional.
A presença simultânea de múltiplos centros também possibilitou a observação de como diferentes infraestruturas de energia – desde grandes usinas hidrelétricas no Sudeste até pequenas redes de distribuição em áreas remotas da Amazônia – reagiam a ataques coordenados. Essa visão panorâmica foi crucial para identificar lacunas que poderiam ser invisíveis em um cenário centralizado.
Integração Intersetorial e o Papel da Comunicação em Crises Digitais
Um dos aspectos mais ressaltados pelos organizadores foi a necessidade de integrar profissionais de áreas distintas, indo além dos tradicionais especialistas em tecnologia da informação e cibernética. O General Hertz Pires do Nascimento, chefe do Centro de Ciência e Tecnologia do Exército, destacou em pronunciamento oficial que “Dois vocábulos nós estamos empregando com muita intensidade no Guardião Cibernético 8.0, em 2026: integrar e proteger. Portanto, a reunião de profissionais com temas afins, e não só da área de tecnologia da informação e da cibernética, mas também de profissionais de comunicação social, por exemplo, que, em um ambiente de crise, vão apresentar soluções e informar a sociedade brasileira sobre o que está acontecendo e quais medidas estão sendo adotadas para solucionar uma crise gerenciada em um ambiente cibernético”.
Essa ênfase na comunicação reflete a compreensão de que, em um cenário de ataque digital massivo, a informação à população torna‑se tão estratégica quanto a contenção técnica. Profissionais de comunicação social foram inseridos nas equipes de resposta para elaborar mensagens claras, coordenar canais oficiais de divulgação e evitar a propagação de rumores que poderiam agravar a situação de emergência.
Além disso, a integração intersetorial contou com a participação de agências reguladoras, que trouxeram diretrizes de compliance e normas de segurança, e de grandes concessionárias, que disponibilizaram acesso a sistemas de controle de redes elétricas, de água e de telecomunicações. Essa convergência de competências permitiu que o exercício fosse, simultaneamente, um teste de tecnologia, processos operacionais e gestão de crise, reforçando a capacidade do país de responder a incidentes reais de forma coordenada e transparente.
Cibersegurança na Estratégia Nacional de Defesa: Do Domínio ao Futuro
A realização do Guardião Cibernético 8.0 insere‑se diretamente nas diretrizes de longo prazo da Estratégia Nacional de Defesa (END), documento oficial que define os pilares da soberania brasileira. A END eleva a cibernética a um dos três domínios estratégicos prioritários, colocando-a em paridade direta com os programas nuclear e espacial. Essa classificação institucional reconhece que a integridade do espaço digital é tão vital quanto a capacidade de dissuasão nuclear ou a exploração espacial.
Dentro desse arcabouço, a governança e o comando operacional da defesa cibernética militar foram atribuídos formalmente ao Exército Brasileiro, reforçando a centralidade das Forças Armadas na proteção dos ativos digitais nacionais. O Guardião 8.0, ao validar protocolos, testar respostas e promover a cooperação internacional, fortalece a capacidade do Brasil de antecipar vulnerabilidades geopolíticas, dissipar ofensivas cibernéticas de atores hostis e garantir a continuidade ininterrupta de serviços fundamentais que afetam diariamente o cotidiano de mais de 200 milhões de cidadãos.
A participação de 14 países estrangeiros demonstra que a defesa cibernética brasileira está inserida em uma rede de colaboração global, essencial para enfrentar ameaças que não reconhecem fronteiras. Ao compartilhar metodologias, resultados de testes e lições aprendidas, o Brasil contribui para a construção de padrões internacionais de segurança e para a elevação do nível de preparo coletivo.
Por fim, a ênfase em tecnologias emergentes, como a inteligência artificial defensiva e a criptografia pós‑quântica, indica que o exercício não se limitou a reproduzir ameaças atuais, mas também buscou antecipar o próximo ciclo de evolução dos ataques. Essa visão de futuro, alinhada à END, projeta o Guardião Cibernético como um mecanismo permanente de atualização, capaz de adaptar estratégias, treinar novos profissionais e incorporar inovações que garantirão a resiliência digital do Brasil nas próximas décadas.
Em síntese, o Guardião Cibernético 8.0 consolidou-se como o maior e mais complexo treinamento de defesa cibernética já realizado no Hemisfério Sul, reunindo 1.300 especialistas, 300 organizações e 14 nações em uma operação descentralizada por sete capitais. Ao colocar em prática cenários de ataque a infraestruturas críticas, ao integrar equipes de ataque e defesa, ao envolver profissionais de comunicação e ao alinhar tudo isso à Estratégia Nacional de Defesa, o exercício demonstrou que o Brasil está preparado para proteger seu espaço digital, garantir a continuidade dos serviços essenciais e assumir um papel de destaque na segurança cibernética internacional.